Mailverkehr mit Microsoft 365 (ehemals Office 365)
Um ein- und ausgehende Mails über die Appliance zu verarbeiten, sind folgende Bedingungen notwendig:
- Der MX Record für die Mail Domäne muss zur REDDOXX Appliance zeigen (bzw zur Unternehmensfirewall, die für das Routing zur Appliance zuständig ist)
- Die Domäne muss in Exchange Online konfiguriert und eingerichtet sein (dafür ist zunächst notwendig, dass die DNS Einträge zu O365 zeigen, danach kann der MX Record auf die REDDOXX Appliance gewechselt werden)
- SPF Records müssen auch die Public IP der Appliance beinhalten
- E-Mail-Adressen der Domain (mit Postfächern und Lizensierung) müssen bereits konfiguriert sein
- Ein gültiges SSL Zertifikat muss in der REDDOXX Appliance hinzugefügt und in den TLS Einstellungen für den SMTP Receive Connector verwendet werden.
- Ein Empfangsconnector (Verbindung von Partnerorganisiation, authentifziert anhand der Appliance IP und mit aktiviertem Skip Listing https://security.microsoft.com/skiplisting muss in M365 eingerichtet sein, damit auch SPF / DKIM / DMARC Prüfungen korrekt funktionieren und nicht gegen die Appliance, sondern den vorherigen Hop durchgeführt werden)
- DKIM für die Domain muss in O365 konfiguriert sein (Achten Sie hierbei darauf, dass CNAME Einträge gesetzt werden müssen um die beiden Selektoren anzulegen)
Sie können dies z.B. via
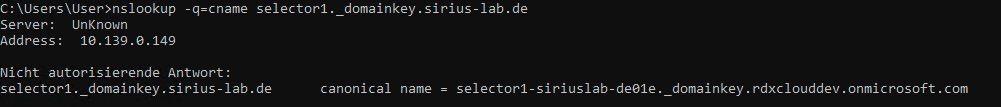
nslookup -q=cname selector1._domainkey.YOURDOMAIN.TLD
prüfen, dabei muss eine Nicht autorisierende Antwort als Ergebnis erscheinen:
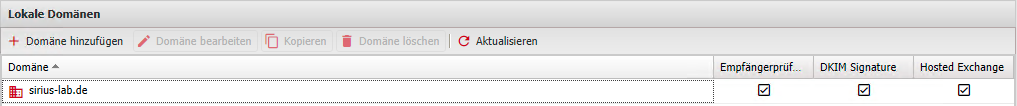
Tragen Sie die Domäne(n) im Appliance Admin Webinterface => Konfiguration => Local Domains ein
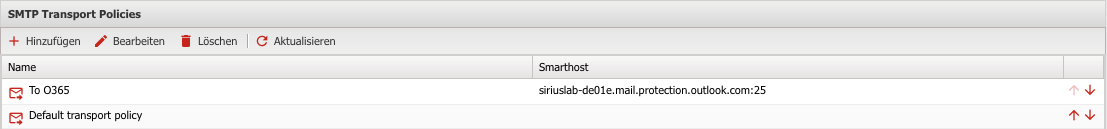
Konfigurieren Sie die Transport Rules im Appliance Admin Webinterface für jede Domain, so das diese auf den zugehörigen Microsoft 365 MX Record zeigen (die Default Policy für ausgehenden Transport muss dabei bestehen bleiben und in der Reihenfolge als letzte platziert sein).
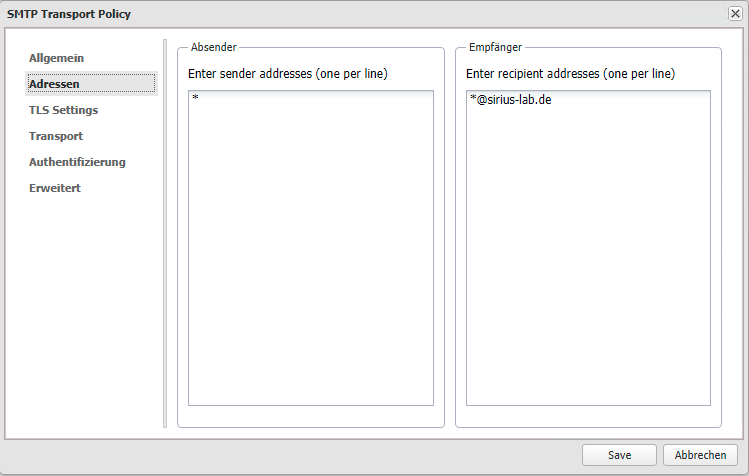
Geben Sie bei den Adressen ihre zugehörige Empfängerdomain an
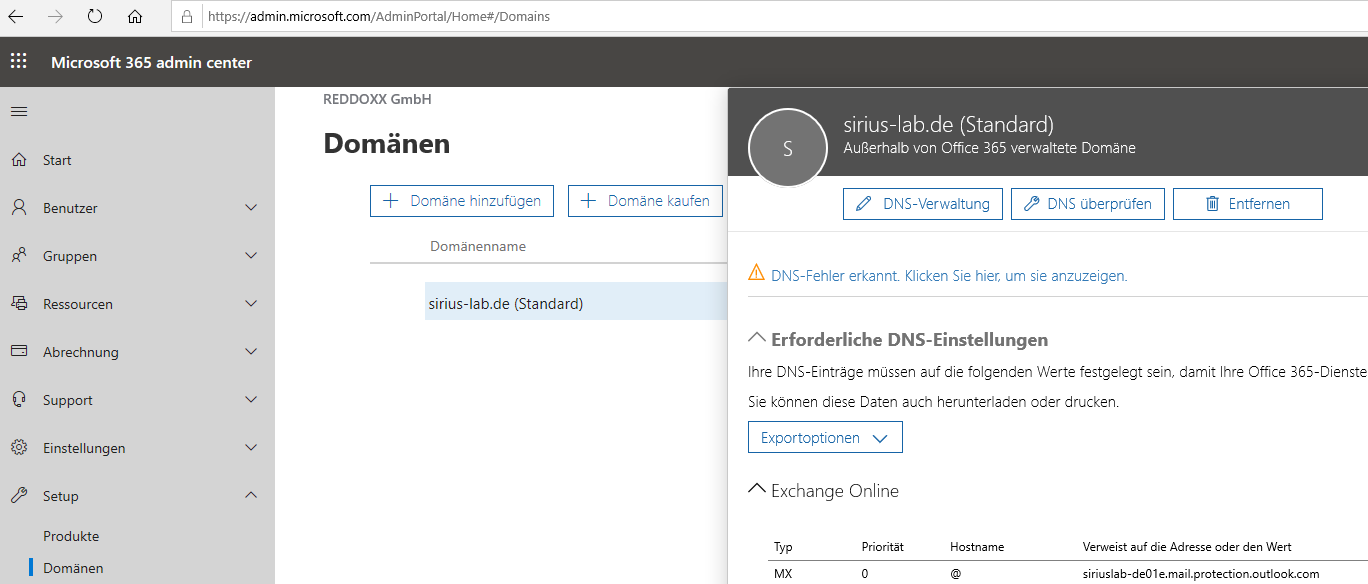
Im Reiter Transport geben Sie als Smarthost den MX Record an der in O365 für Ihre Domain angezeigt wird.
Den dafür benötigten DNS Namen sehen Sie in der Microsoft 365 Domänen Ansicht:
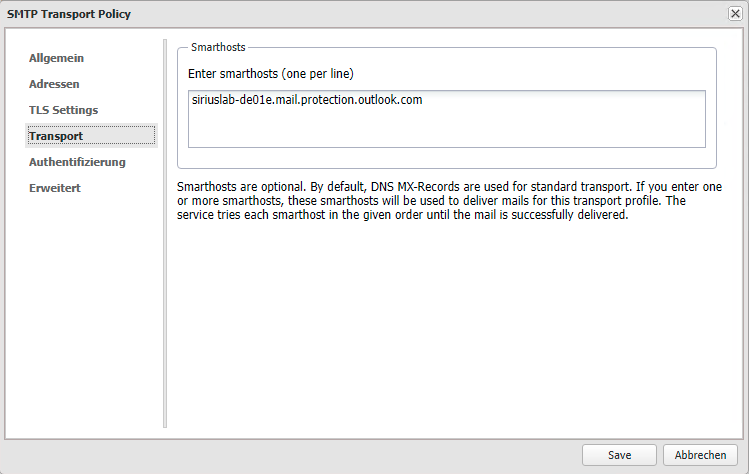
Achten Sie bitte hier darauf, dass kein Haken bei "resolve domain part as hostname" gesetzt ist.
Im Reiter erweitert setzen Sie den FQDN entsprechend Ihrer Appliance
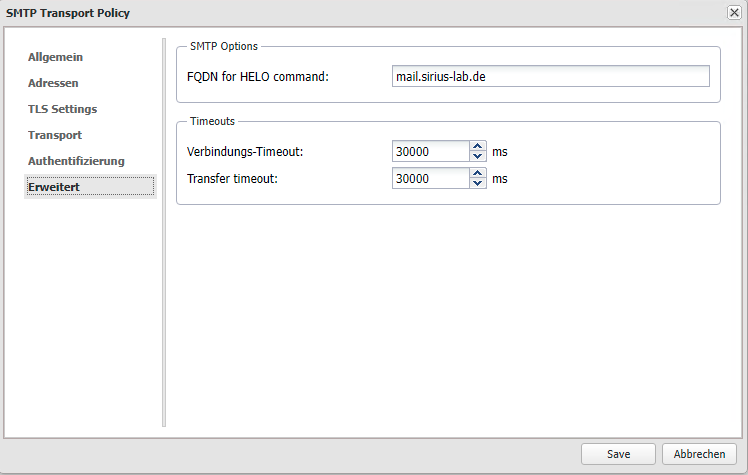
Wenn zusätzlich noch ein OnPrem Exchange vorhanden ist, müssen die Transport Policies natürlich entsprechend angepasst werden.
Hier eignet sich folgende Vorgehensweise:
In der Reihenfolge als oberste Transport Policy sollte die mit den wenigsten betroffenen E-Mail-Adressen stehen.
Wenn also weniger OnPrem User als Cloud User in der Hybrid Umgebung existieren, nehmen Sie die OnPrem Transport Policy mit Smarthost zum OnPrem Exchange als erste Policy.
In der ersten Transport Policy werden die Empfänger Adressen dann einzeln Zeilenweise aufgeführt.
In der zweiten Transport Policy (also die mit der größeren Anzahl an E-Mail-Adressen / Usern) kommt in die Transport Policy bei den Empfänger Adressen dann der Wildcard mit *@domain.tld zum Einsatz.
Konfigurieren Sie in den Lokalen Domänen der Appliance für die O365 Domains die Option "Hosted Exchange"
Einstellung Lokale Domänen
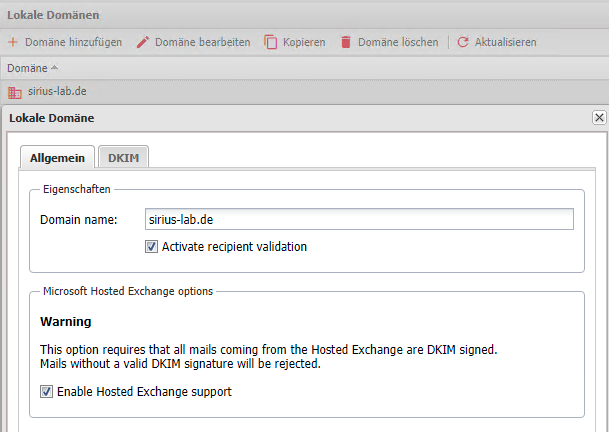
Konfigurieren Sie ebenfalls DKIM für die Lokalen Domänen, damit ausgehende E-Mails eine korrekte DKIM Signatur erhalten können.
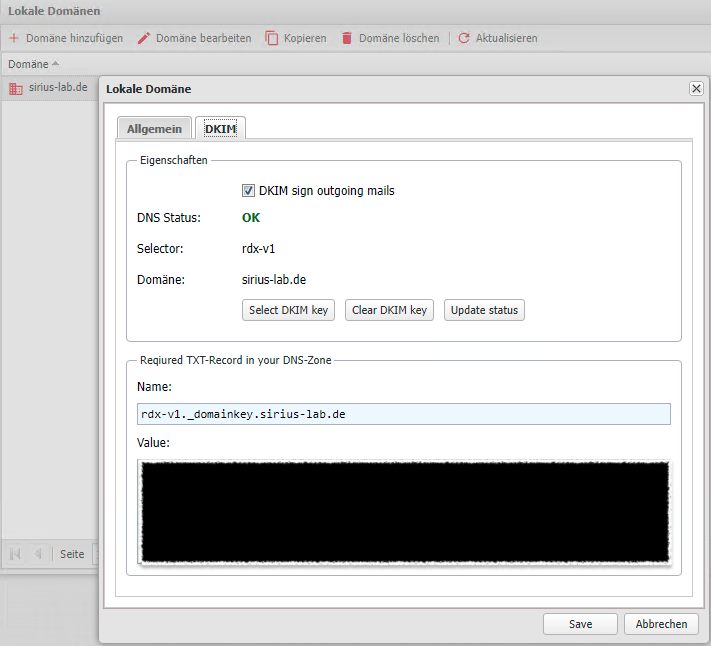
Dies ist insbesondere bei der Verwendung des MailSealers notwendig.
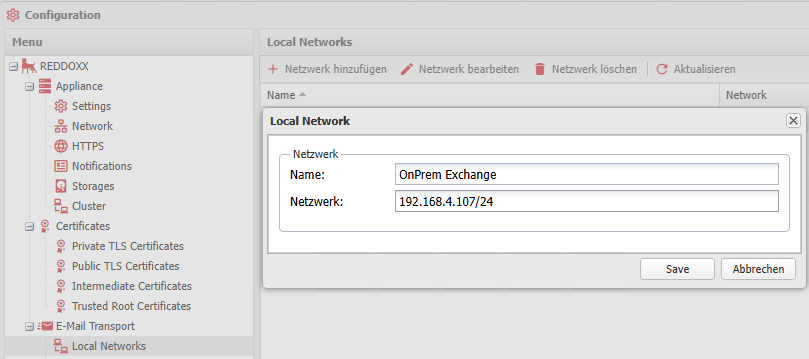
Damit der lokale Exchange Server berechtigt ist, E-Mails über die Appliance nach Extern zu leiten, muss dies unter Konfiguration => E-Mail Transport => Local Networks zugelassen werden:
- Melden Sie sich im Exchange Admin Center an
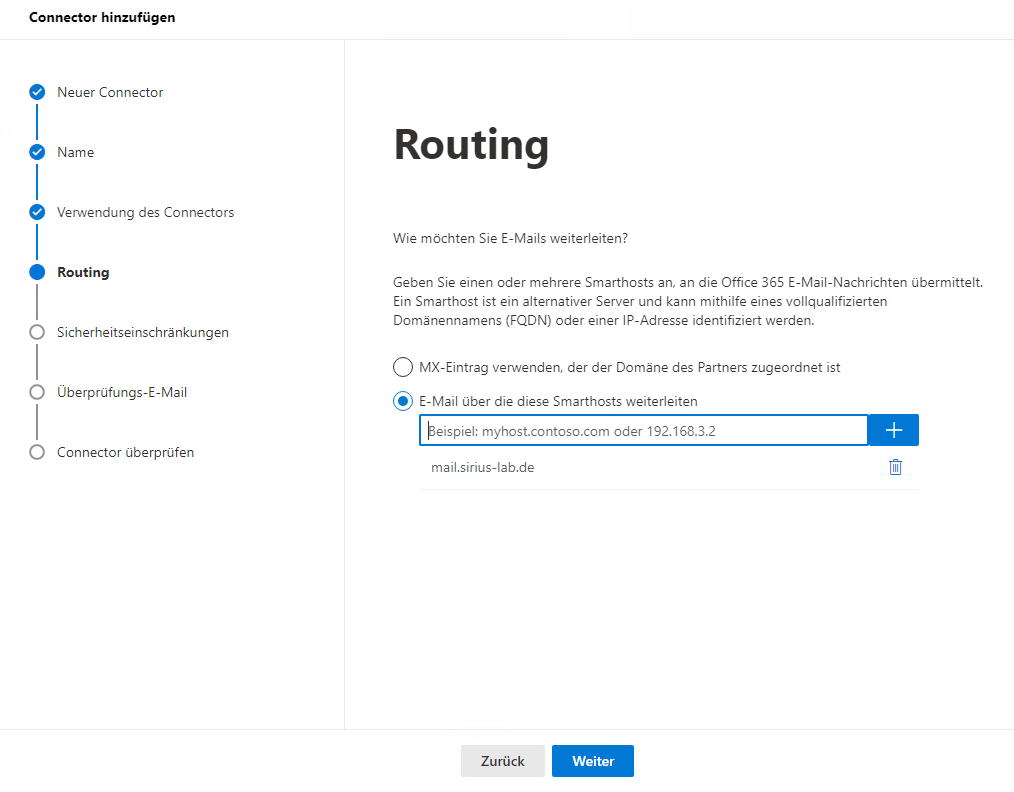
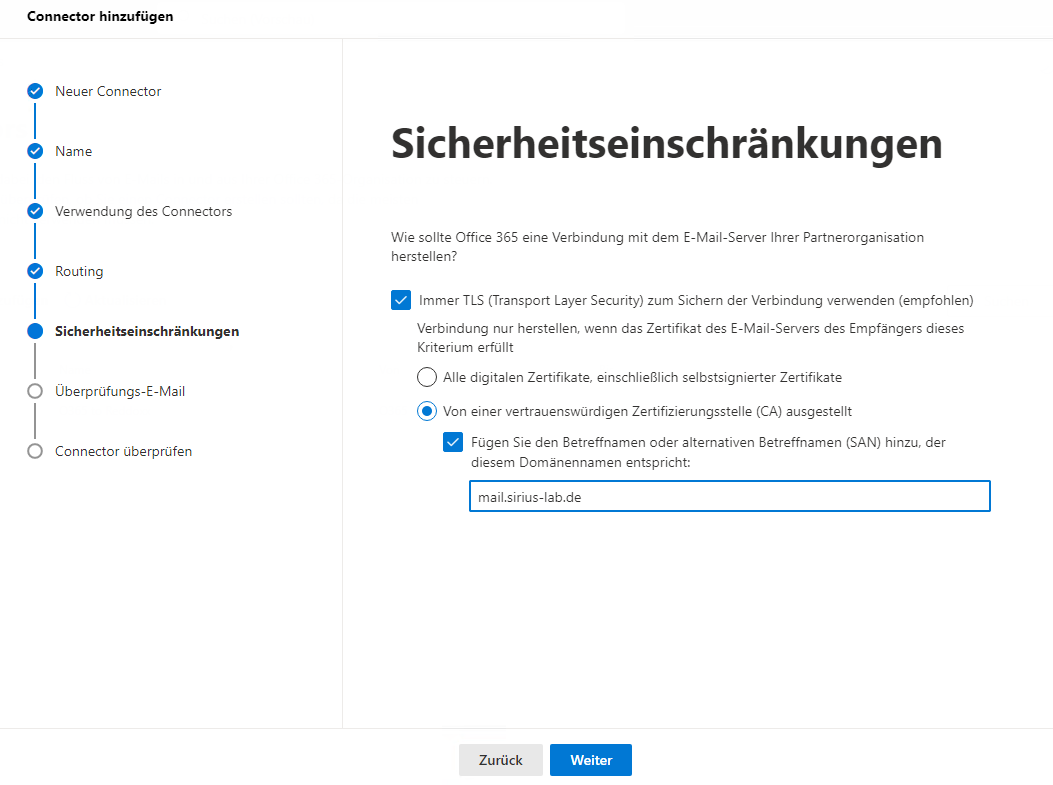
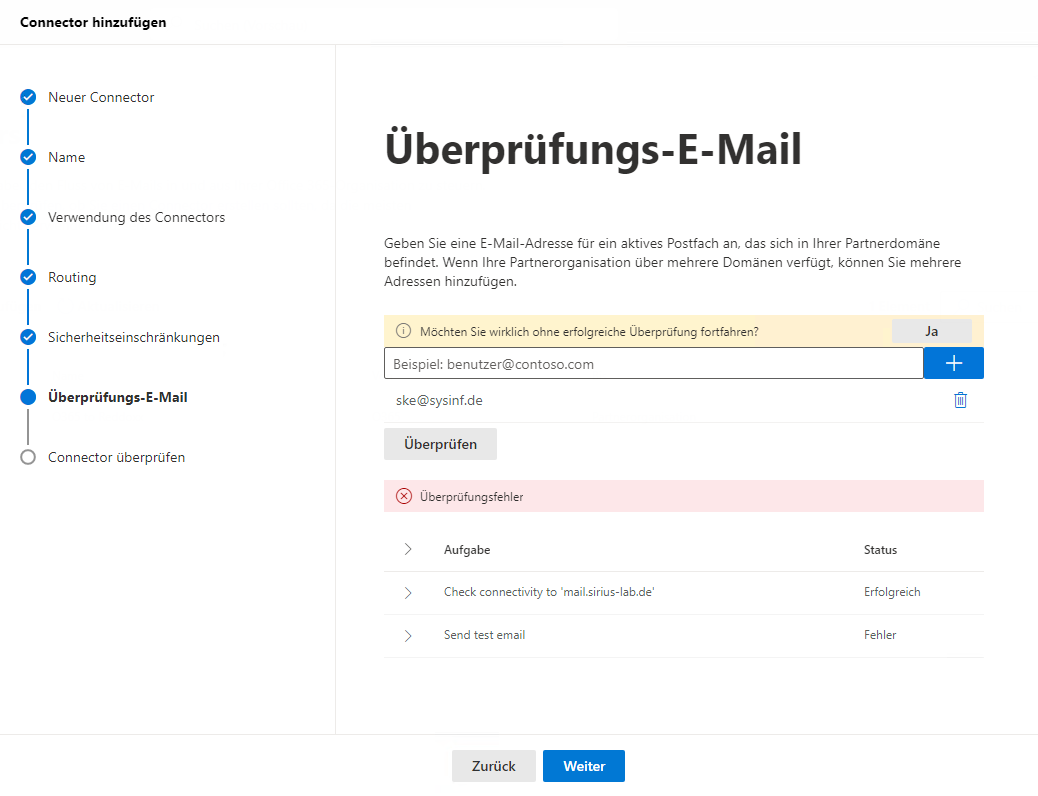
- Erstellen Sie einen neuen Connector (E-Mail-Fluss => Connectors => Connector hinzufügen) und passen Sie die Einstellungen entsprechend an (folgende Screenshots dienen als Beispiel):
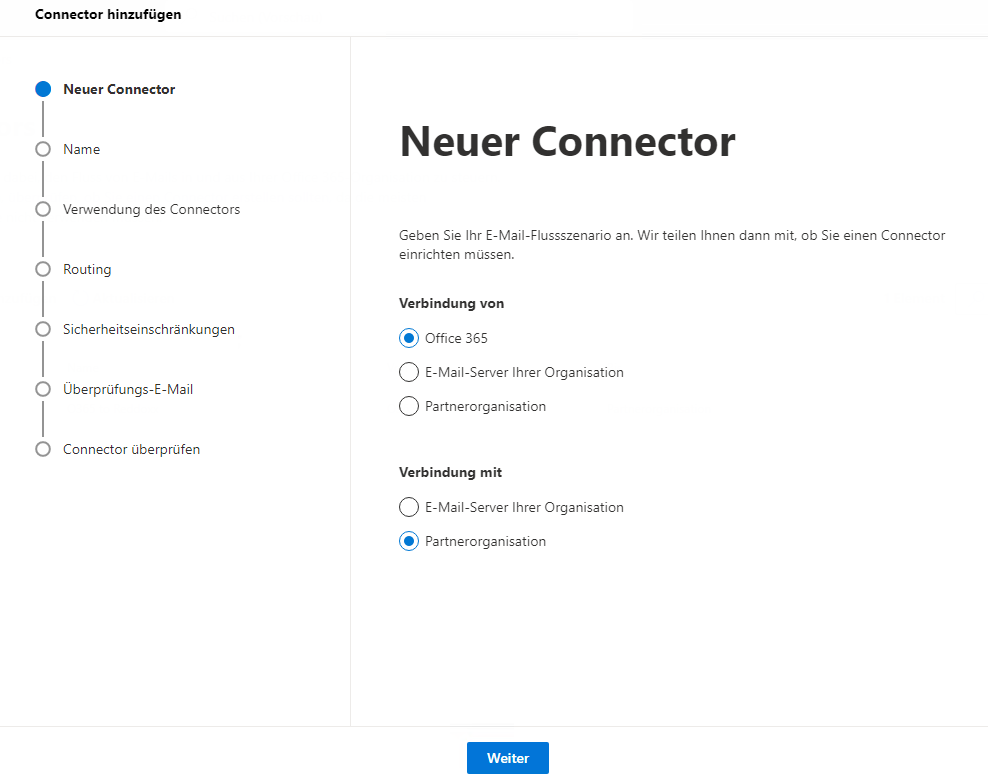
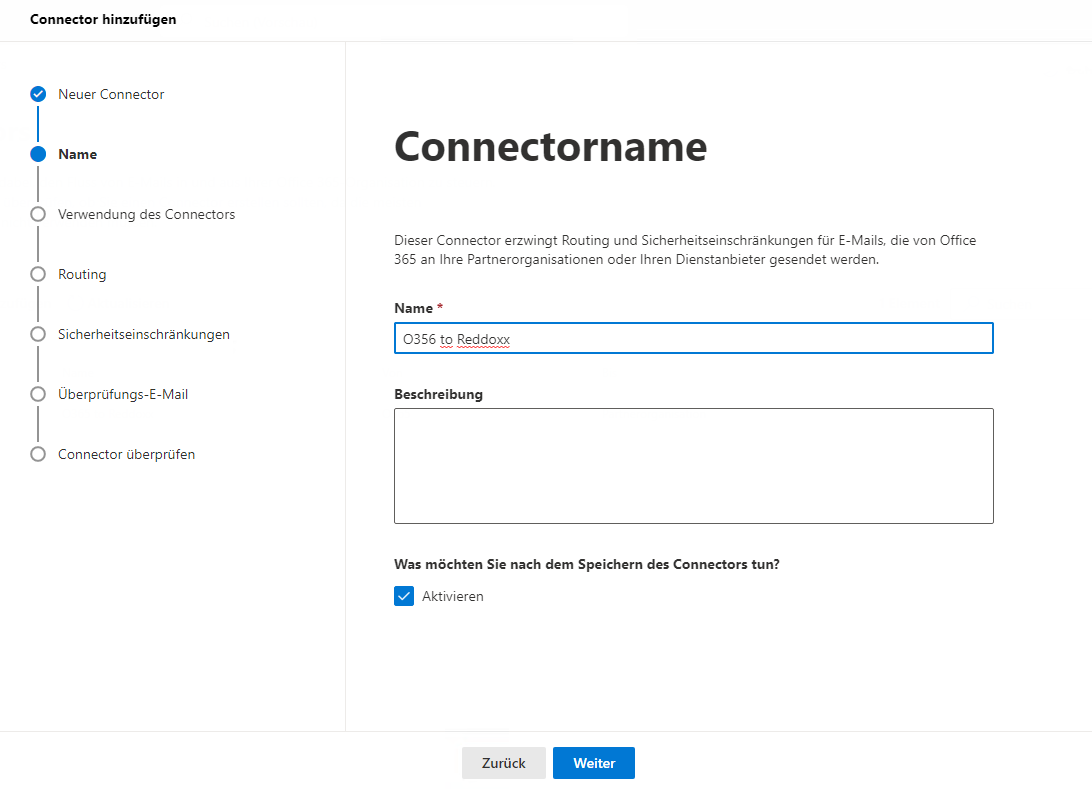
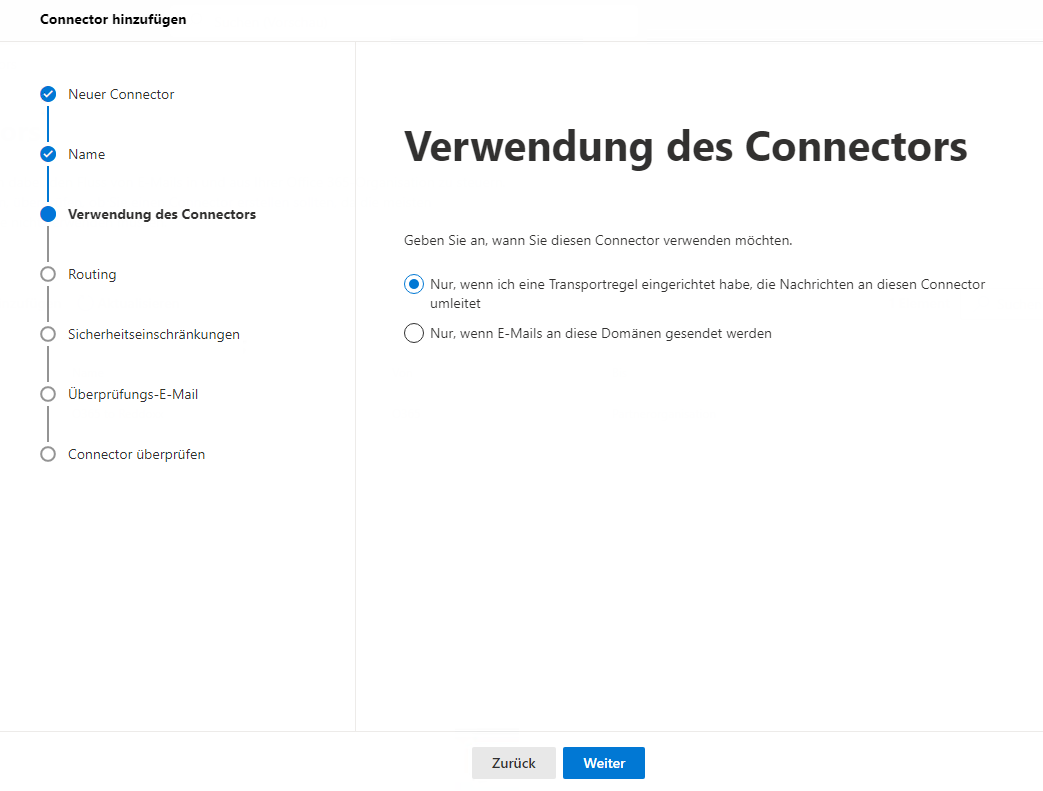
Wählen Sie hier den MX Ihrer REDDOXX Appliance:
Geben Sie hier den Namen des SSL Zertifikates an, der in der REDDOXX Appliance verwendet wird:
Auch wenn der Test fehlschlägt, akzeptieren Sie das speichern mit "Ja", da der Connector zur Konfiguration der Transport Regel notwendig ist.
- Erstellen Sie eine neue Transportregel (E-Mail-Fluss => Regeln => Eine Regel hinzufügen => Eine neue Regel erstellen)
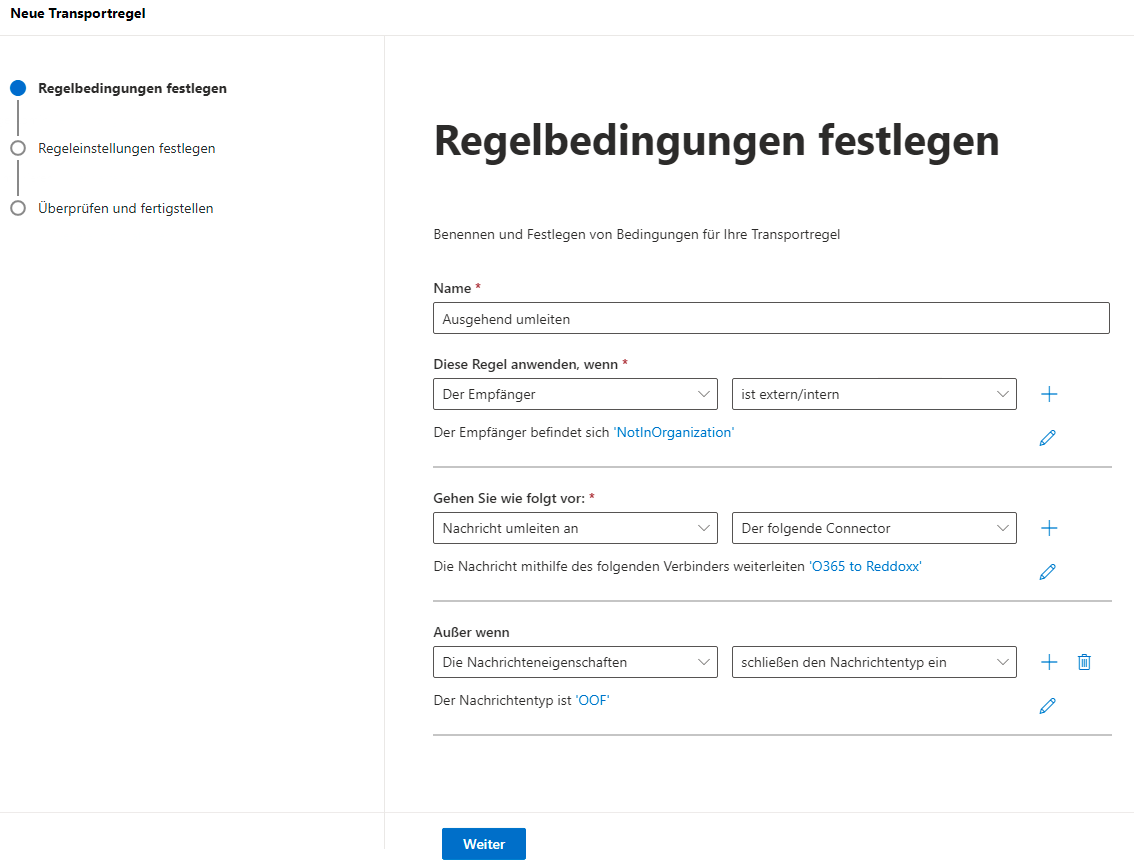
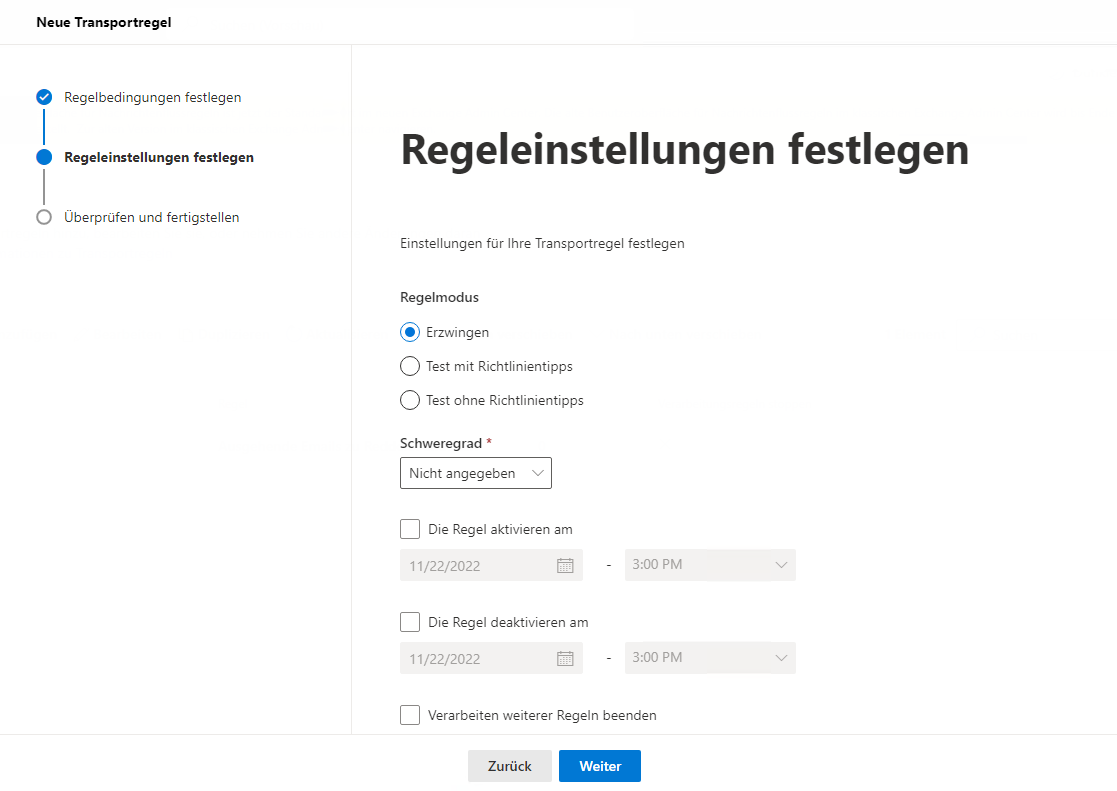
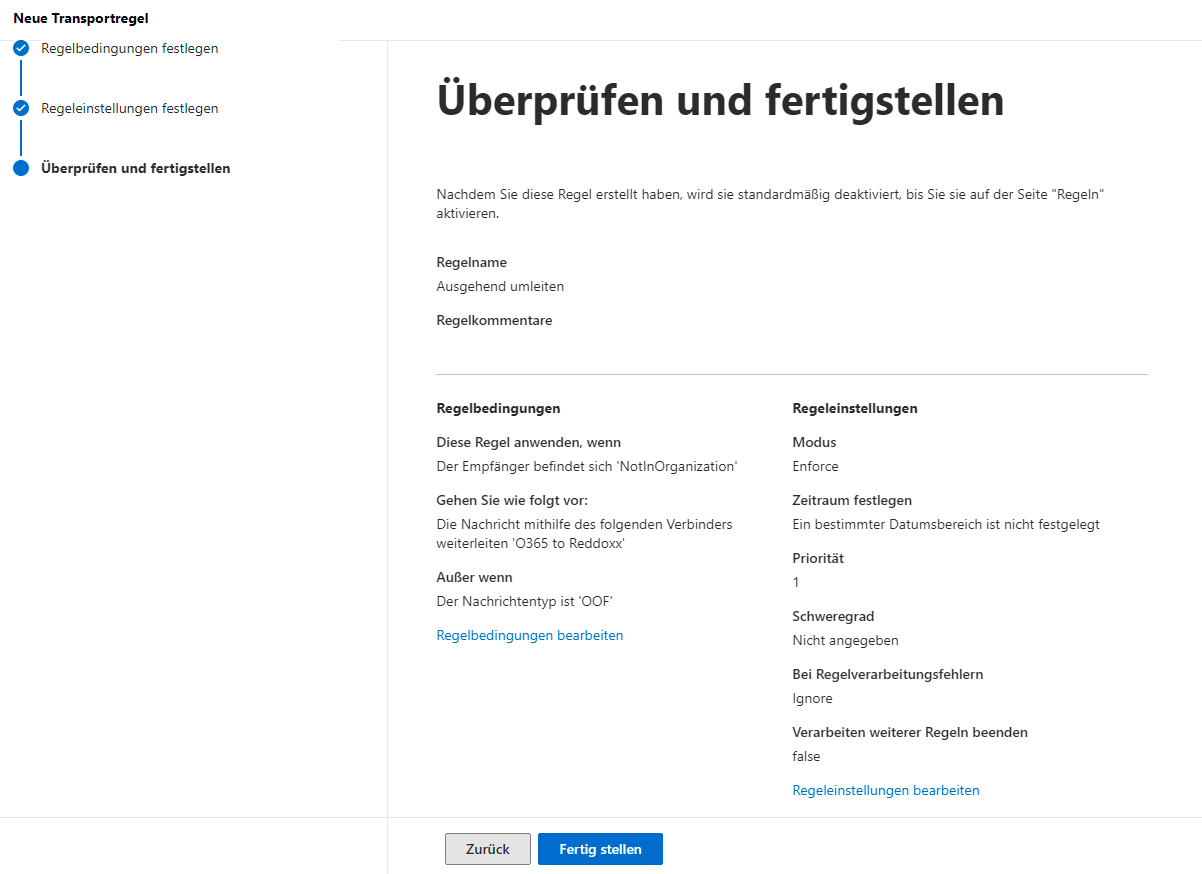
Damit M365 E-Mails die über die Appliance eingehen und zum eigenen Tenant geschickt werden, nicht in die Quarantäne aufnimmt (da durch die Appliance als zustätzliches Gateway natürlich die SPF Prüfung des Absenders fehlschlägt), sollte wie in den Voraussetzungen geschrieben, ein Empfangsconnector eingerichtet werden.
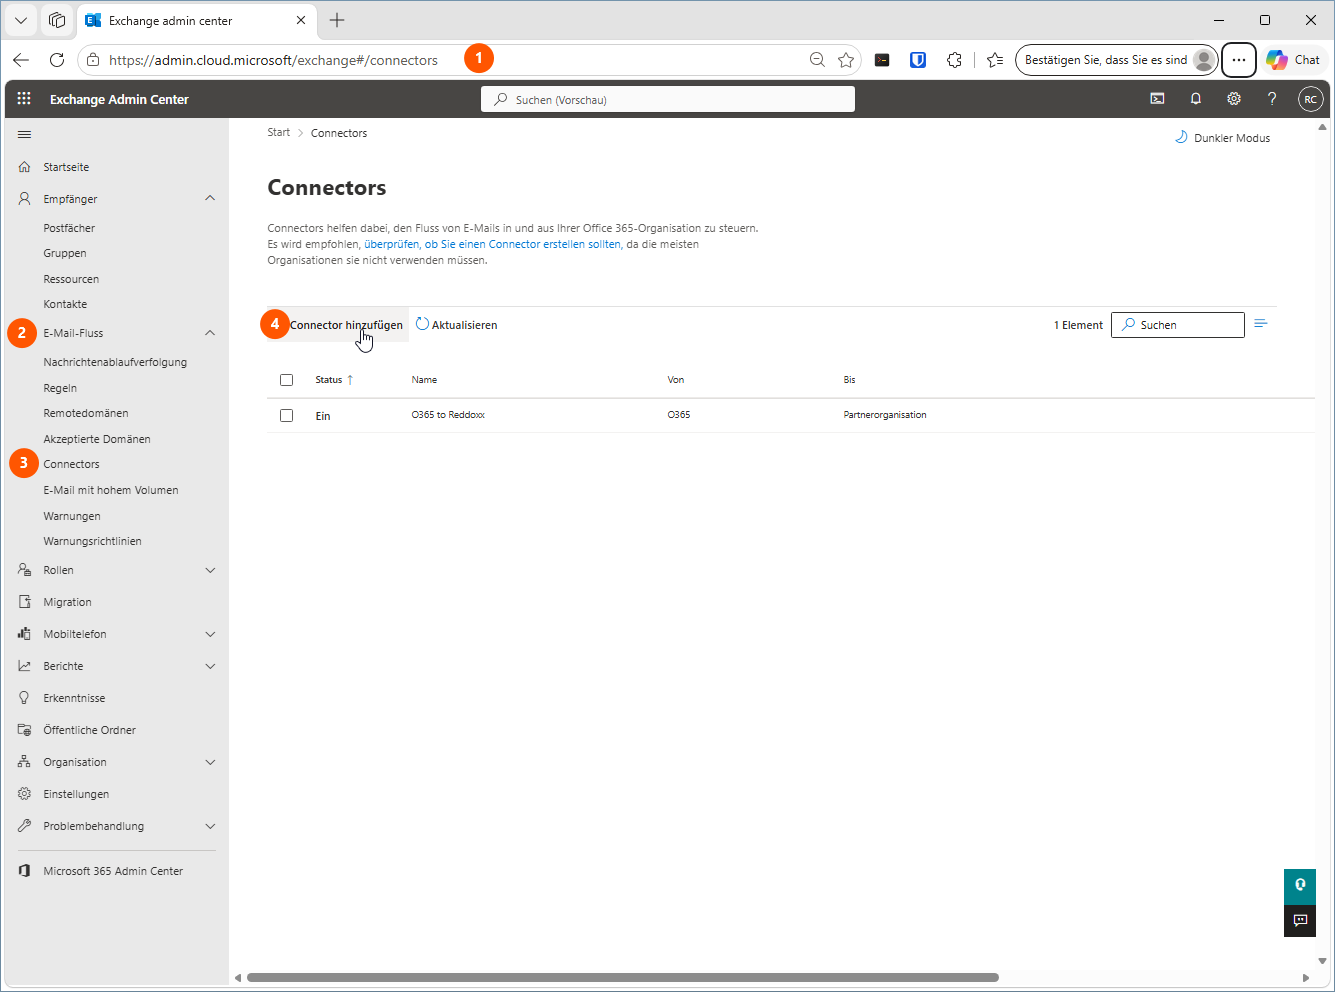
- Melden Sie sich dazu unter https://admin.exchange.microsoft.com an 2. Klicken Sie auf E-Mail Fluss
- Wählen Sie Connectors
- Klicken Sie auf Connector hinzufügen
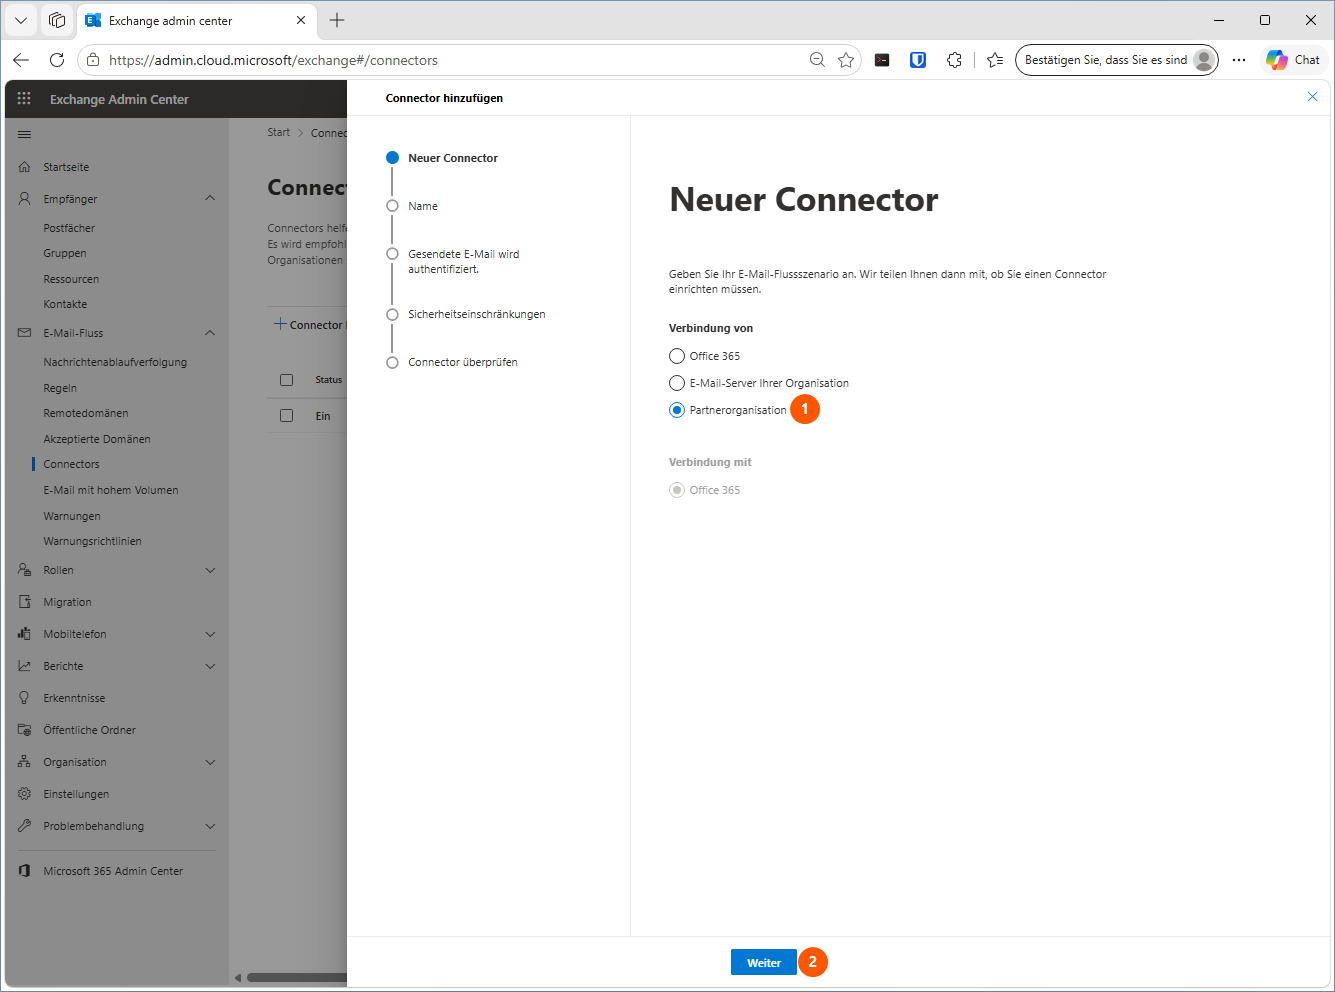
- Wählen Sie "Partnerorganisation"
- Klicken Sie auf weiter
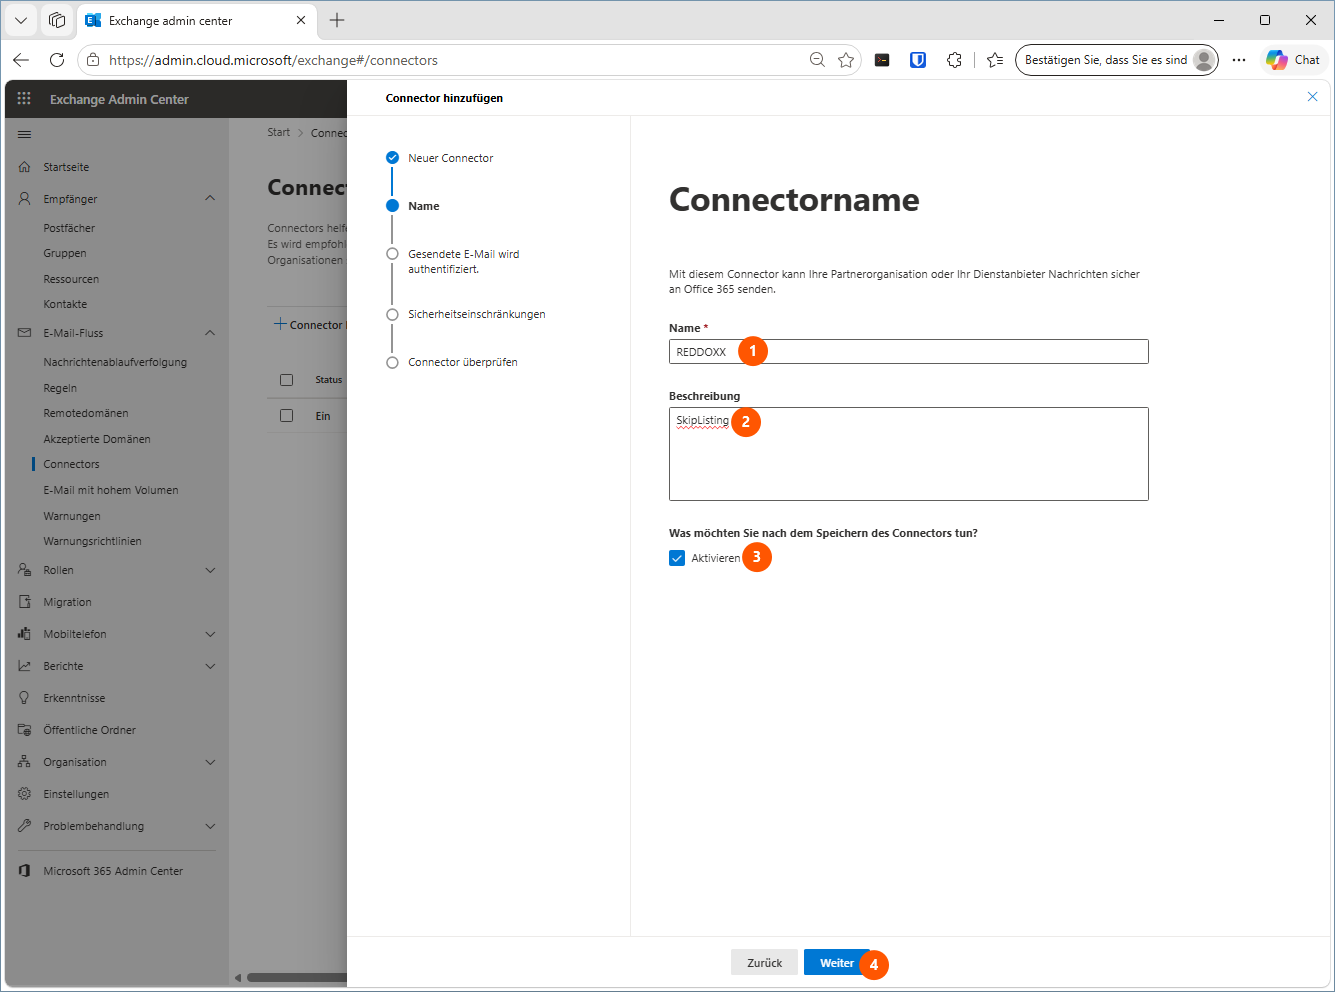
- Vergeben Sie einen entsprechenden Namen
- Vergeben Sie eine passende Beschreibung
- Klicken Sie auf aktivieren
- Bestätigen Sie mit weiter
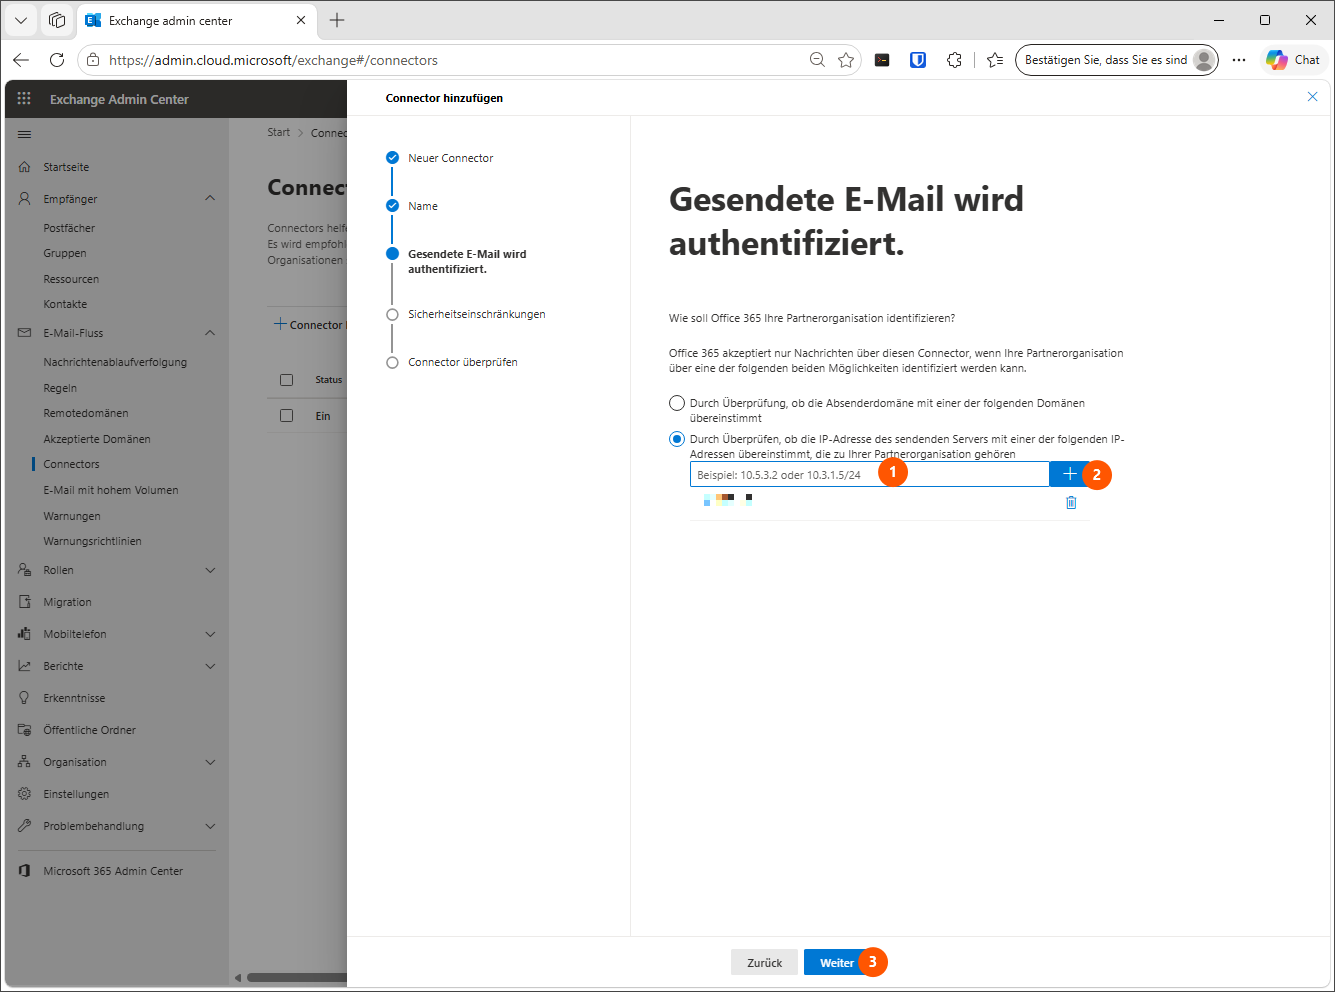
- Wählen Sie die IP Adress überprüfung und geben die Public IP der Appliance an
- Übernehmen Sie die Adresse über das Plus Icon
- Klicken Sie auf weiter
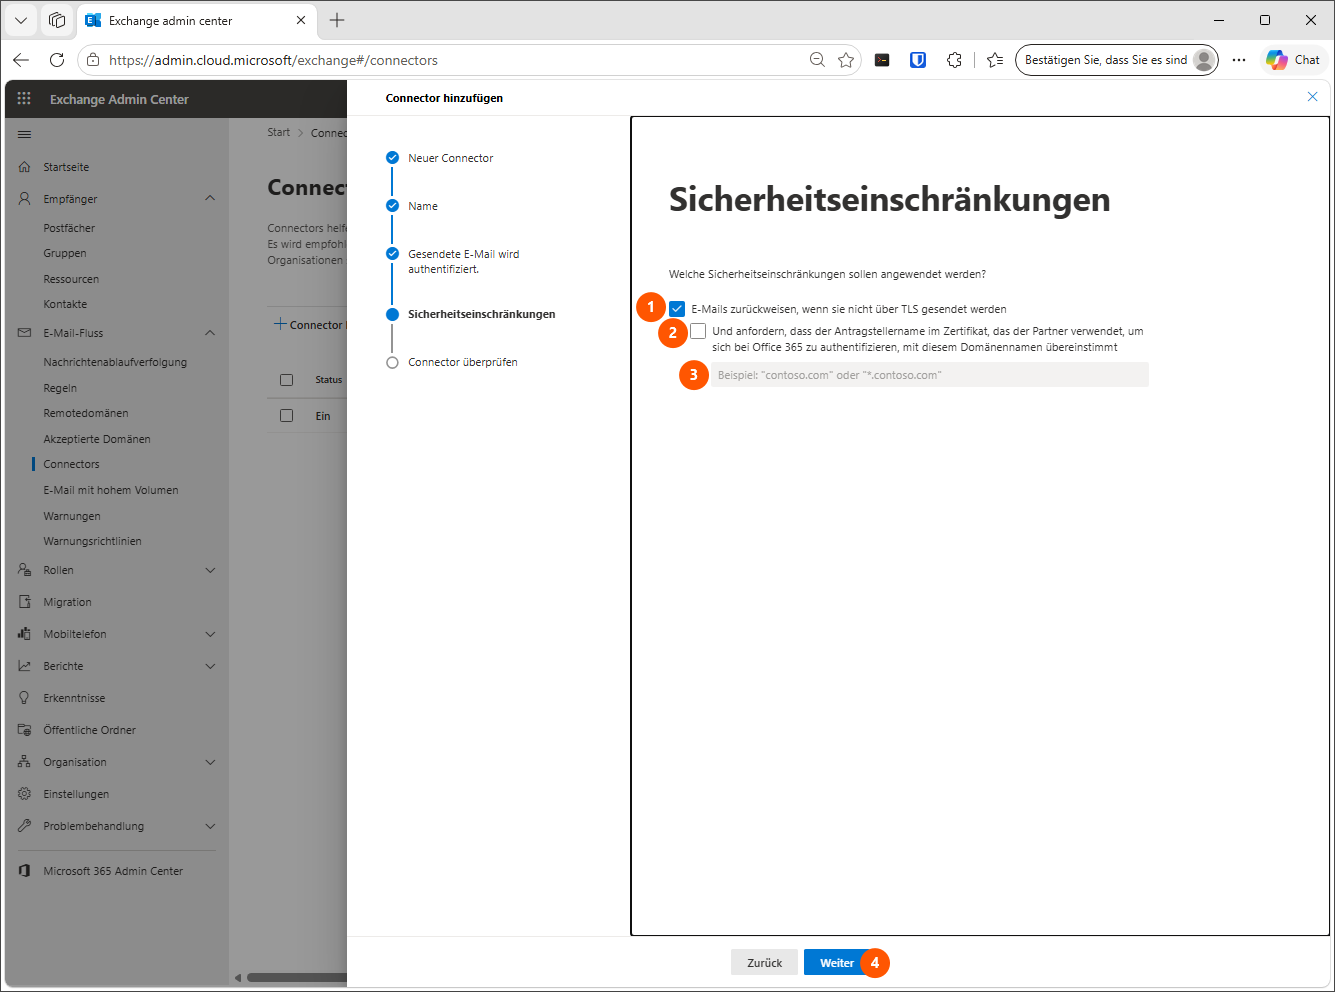
- Setzen Sie den Haken bei der TLS Prüfung
- Option können Sie festlegen, dass die Appliance sich mit einem Zertifikat authentifiziert
- Falls 2. genutzt wird, geben Sie den Domain Namen des Zertifikates an und stellen sicher, dass das Zertifikat in der entsprechenden Transport Policy der Appliance in den TLS Settings genutzt wird
- Bestätigen Sie mit weiter
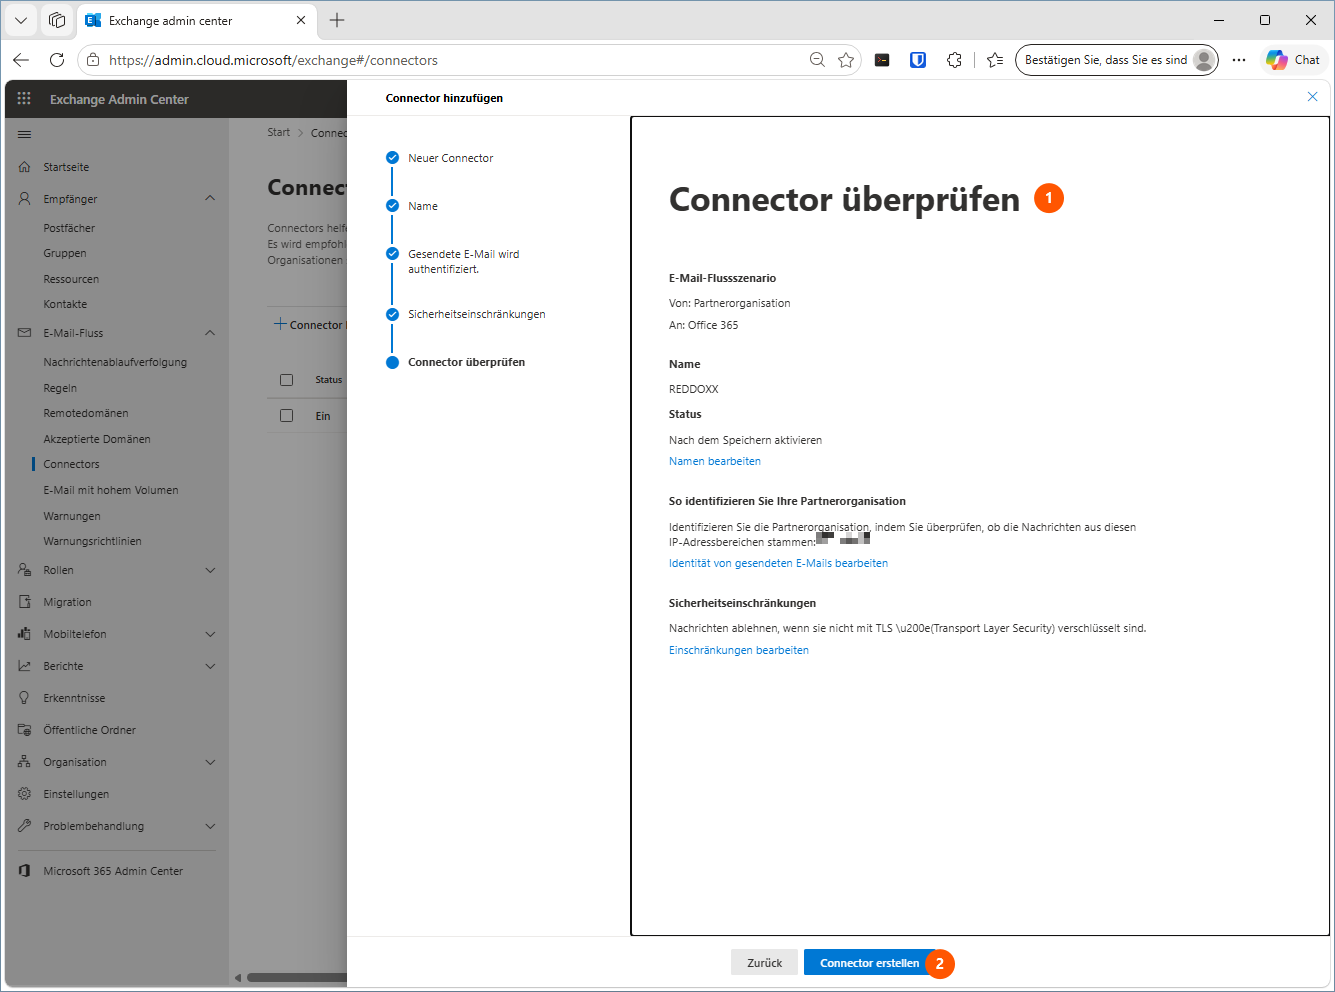
- Prüfen Sie abschließend noch einmal den anzulegenden Connector
- Bestätigen Sie mit "Connector erstellen"
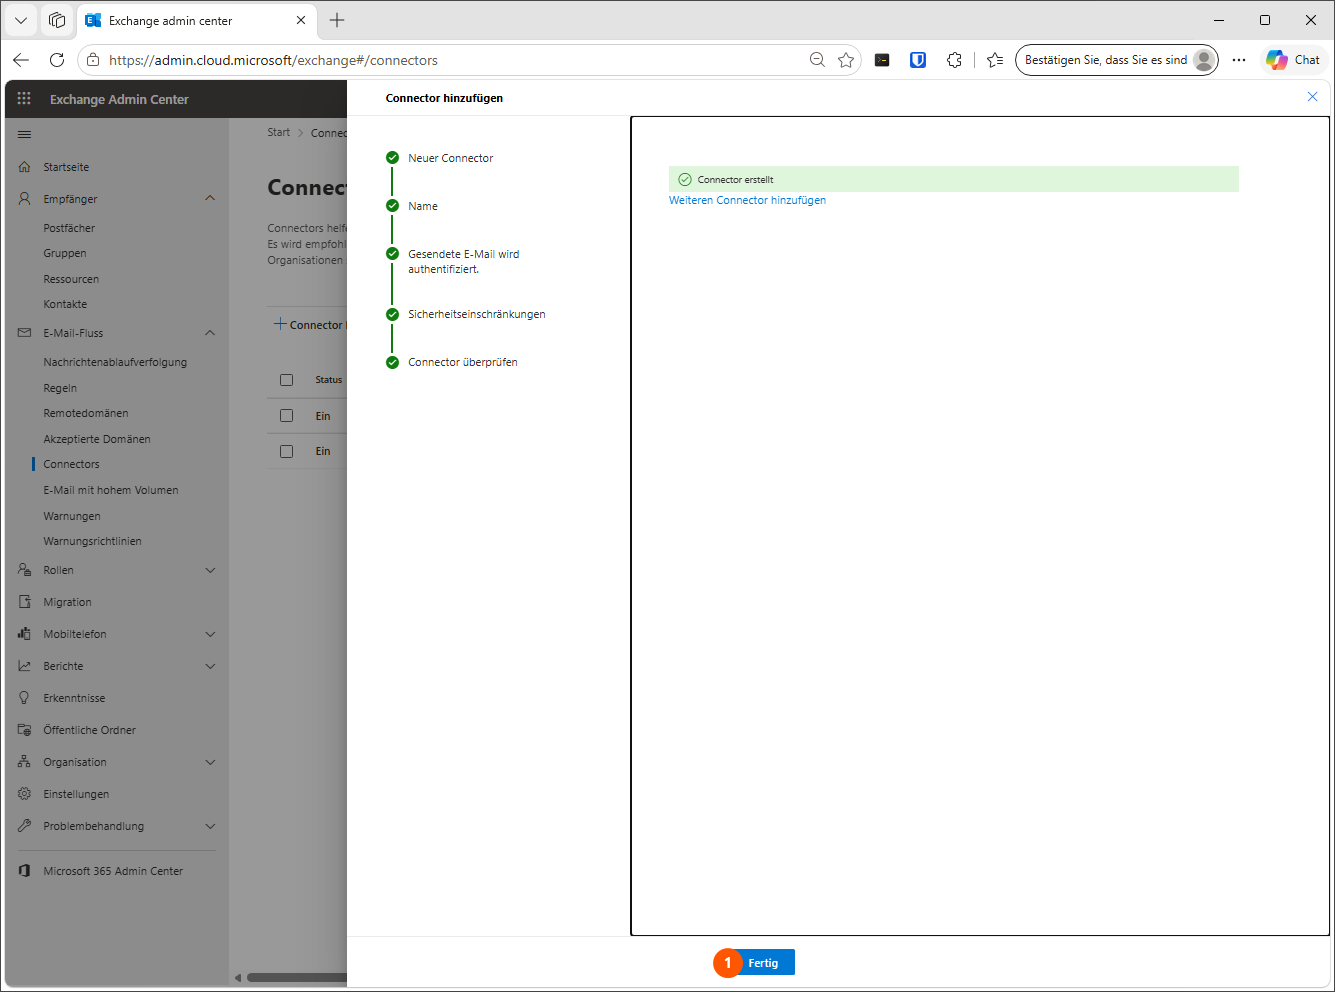
- Schließen Sie die Einrichtung mit "Fertig" ab
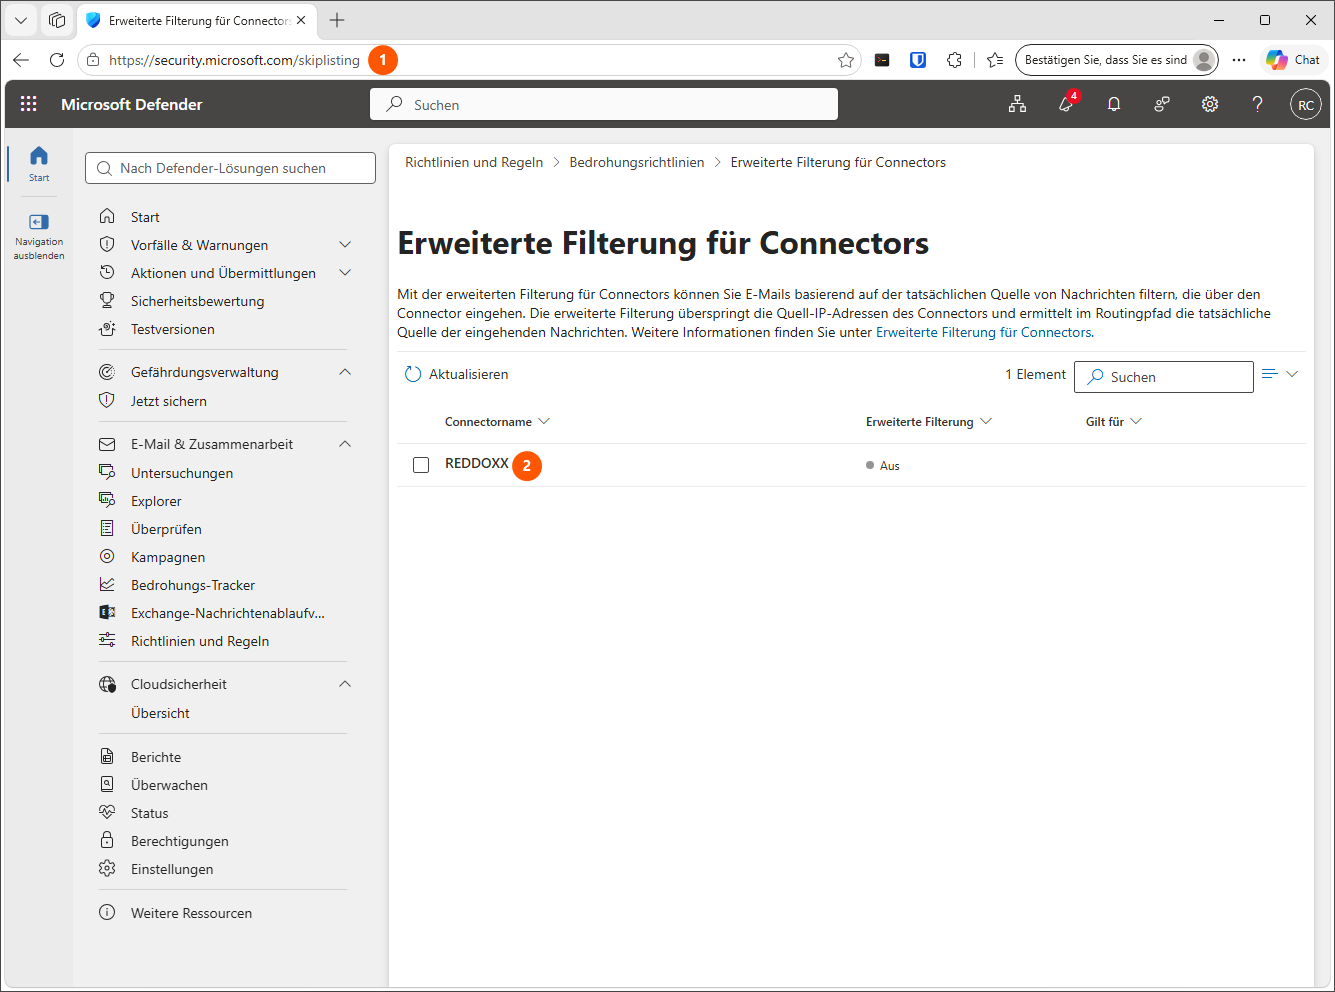
- Rufen Sie https://security.microsoft.com/skiplisting auf
- Klicken Sie doppelt auf den angelegten Connector
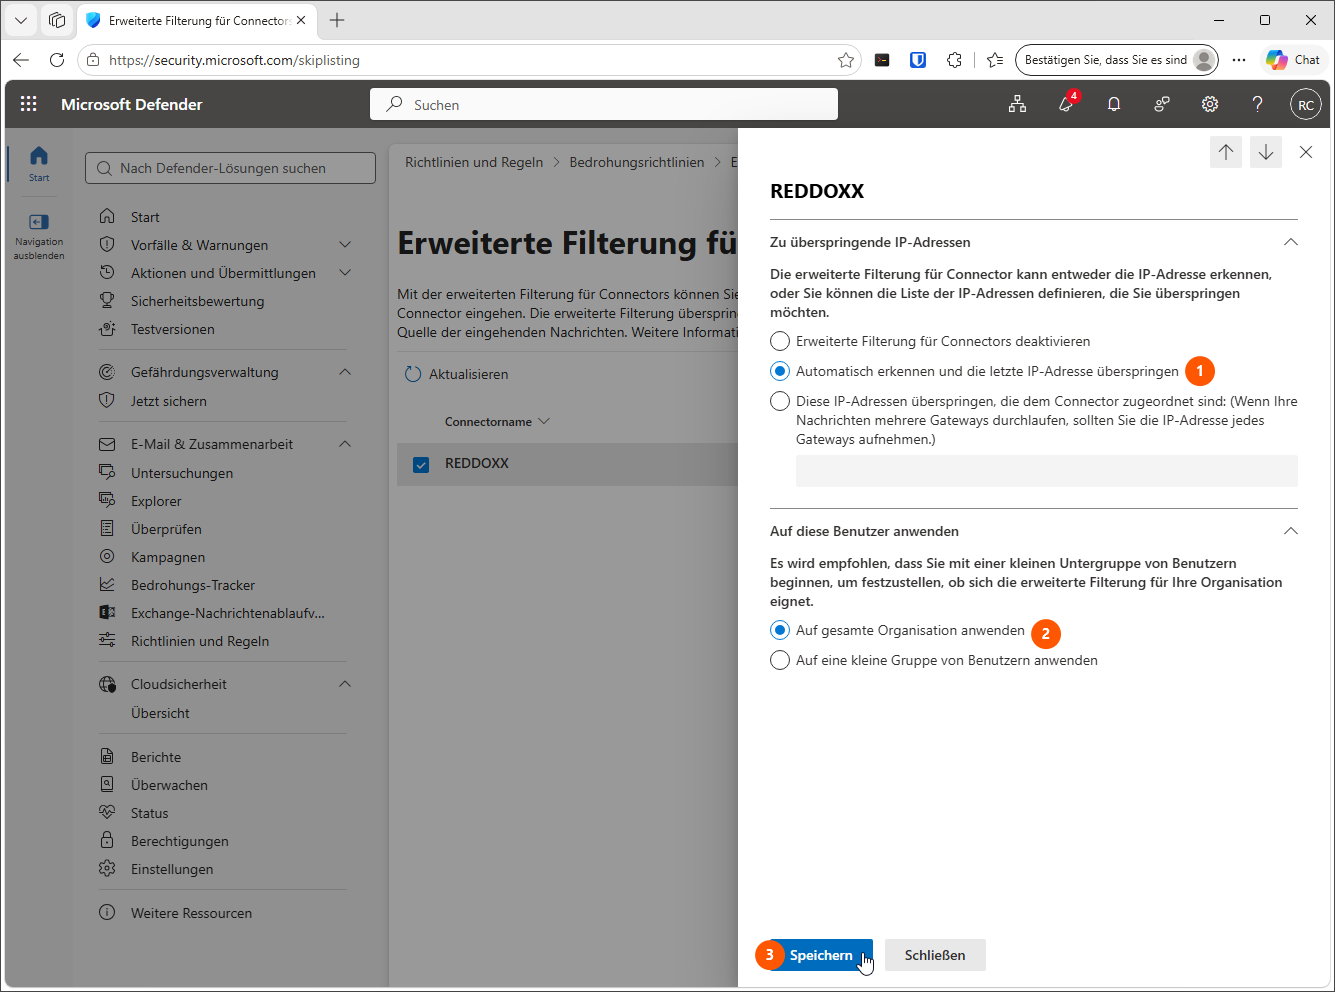
- Wählen Sie die Automatische Erkennung der letzten IP Adresse
- Wenden Sie die Einstellung auf die gesamte Organisation an
- Schließen Sie die Einstellungen mit "Speichern" ab
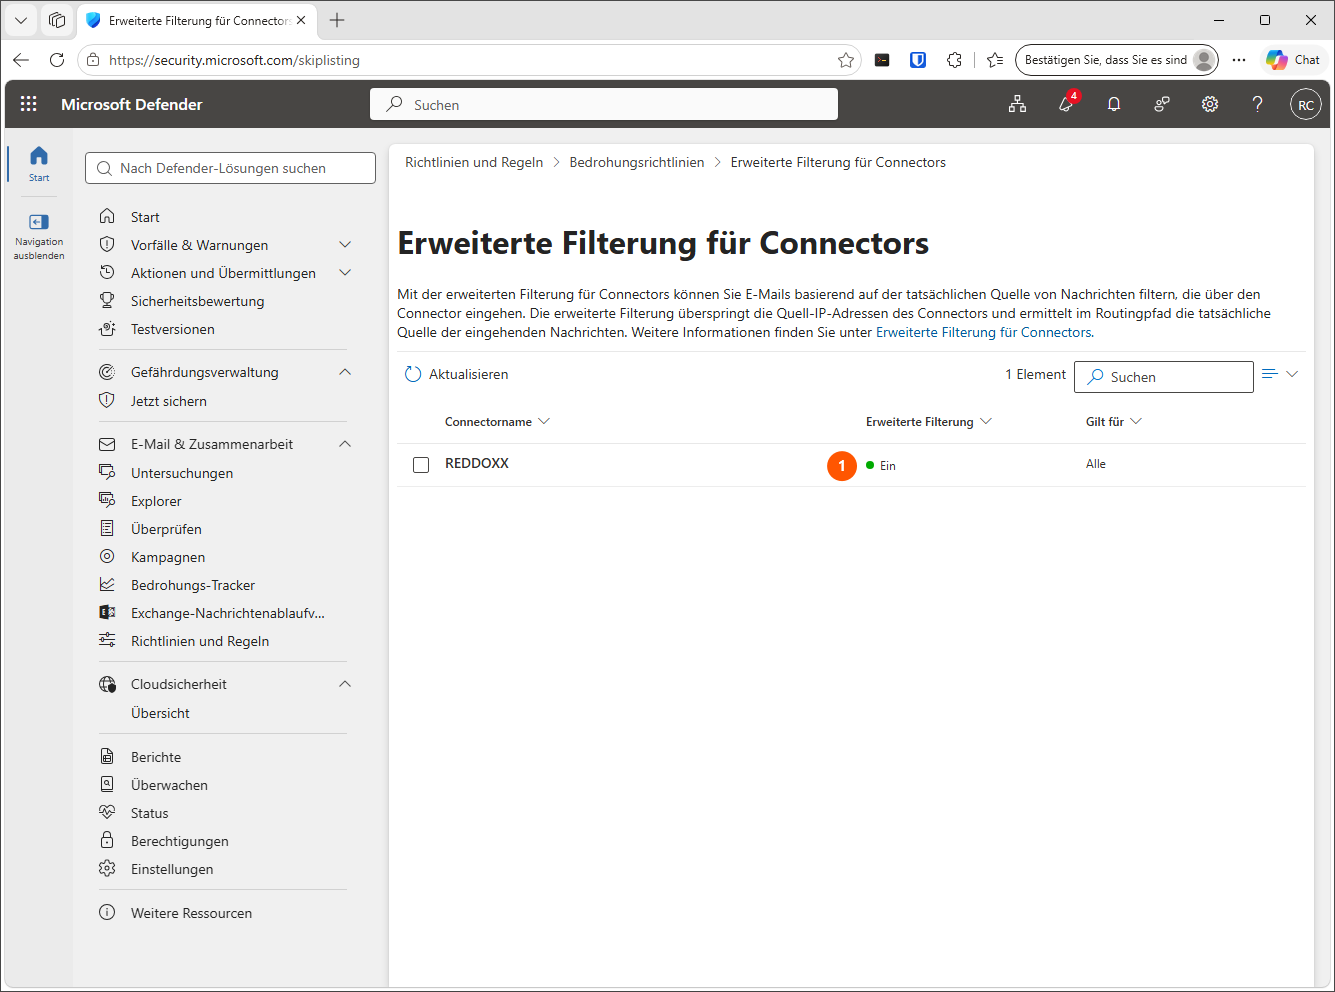
- Prüfen Sie, dass die Erweiterte Filterung auf "Ein" steht